
Na mocy umowy Centrum Badań nad Bezpieczeństwem Sztucznej Inteligencji NASK, działające jako Polski Instytut Bezpieczeństwa Sztucznej Inteligencji (AISI), oraz OpenAI będą wspólnie analizować możliwości i zagrożenia związane z coraz bardziej zaawansowanymi modelami. Badania obejmą ocenę systemów, identyfikację podatności oraz wzmacnianie mechanizmów ochronnych.
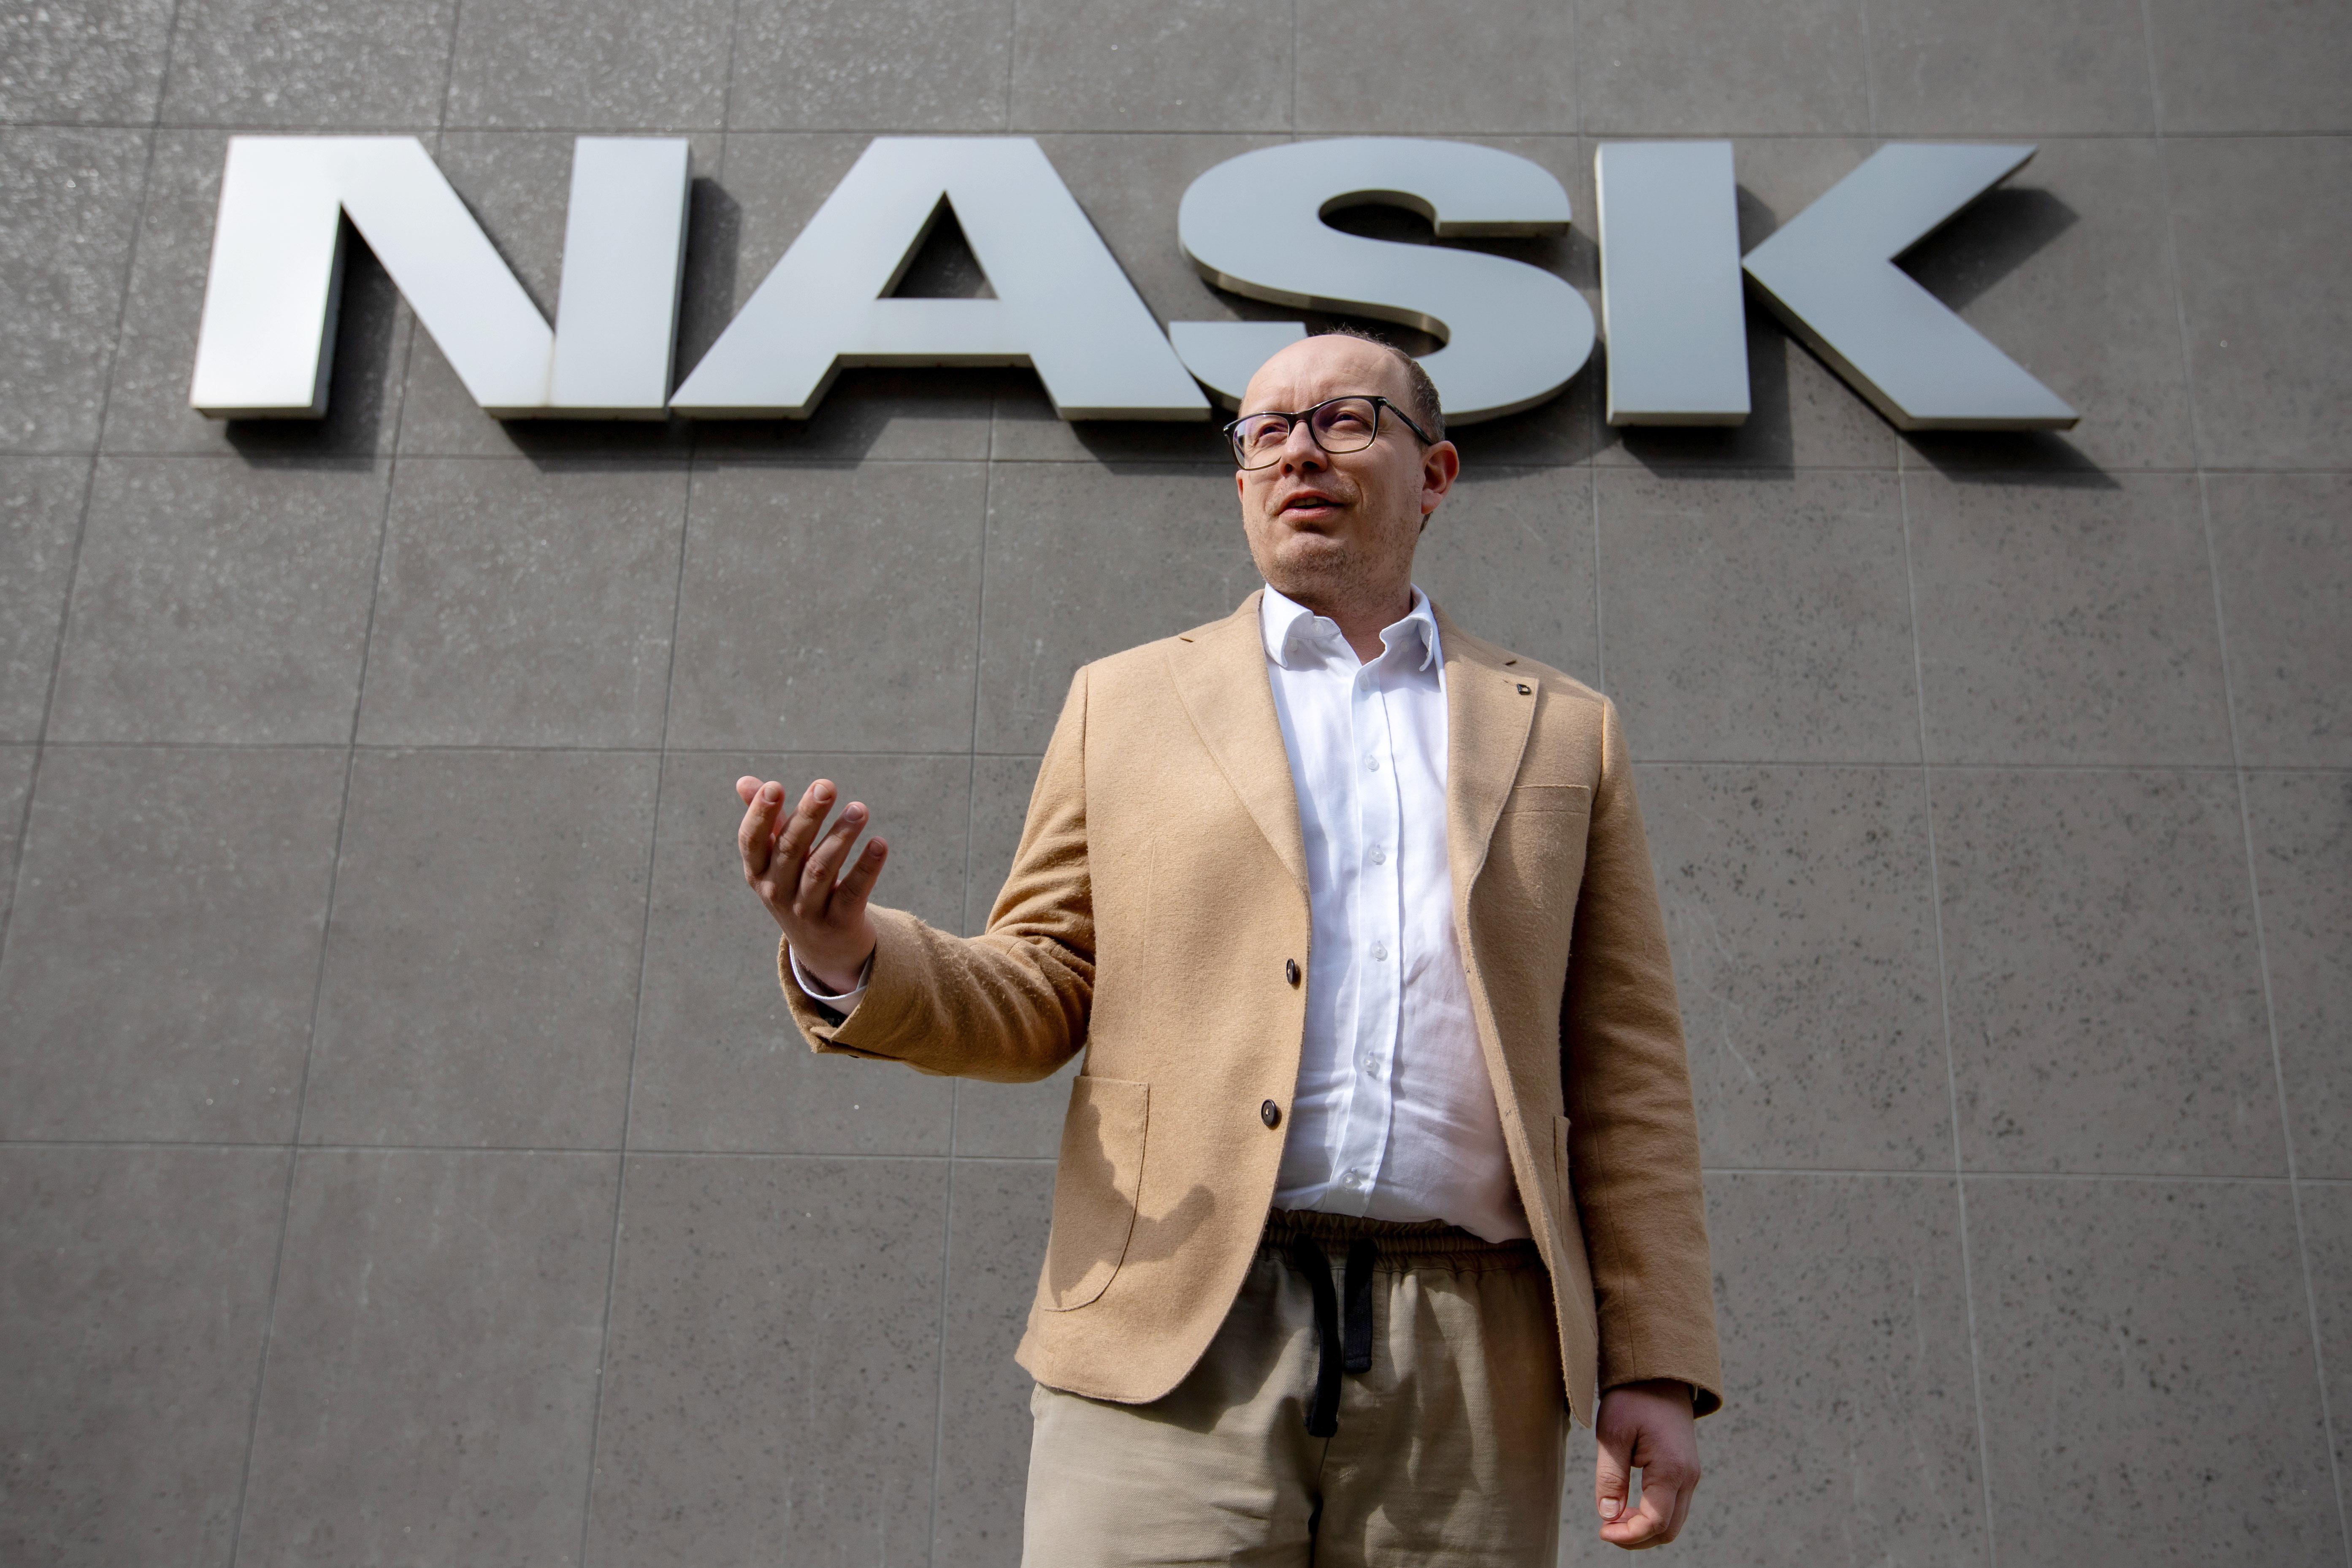
„Bezpieczeństwa AI nie da się osiągnąć w izolacji. Jest to wspólny wysiłek” – podkreślił dyrektor NASK Radosław Nielek, wskazując na znaczenie współpracy instytucji publicznych z twórcami technologii.
Tom Duff Gordon, wiceprezes i dyrektor ds. polityki EMEA w OpenAI, zaznaczył, że polscy naukowcy i specjaliści mogą pomóc w testowaniu rozwiązań oraz weryfikowaniu założeń dotyczących ich bezpieczeństwa.
Niepożądane działania agentów AI zwiększają ryzyko
Partnerstwo rozwijane jest w czasie, gdy rosną obawy dotyczące autonomicznych agentów sztucznej inteligencji. OpenAI informowało wcześniej o incydencie, w którym grupa agentów wymknęła się spod kontroli i włamała na platformę Hugging Face. Także inni dostawcy AI, w tym Anthropic, ujawniali przypadki niepożądanego zachowania swoich systemów.
OpenAI opowiada się za międzynarodową współpracą przy tworzeniu standardów technicznych, obejmujących ocenę możliwości modeli, analizę ryzyka, testowanie zabezpieczeń i raportowanie incydentów.
Współpraca ma już wymiar praktyczny
Porozumienie rozwija dotychczasowe kontakty OpenAI z polskimi ekspertami od cyberbezpieczeństwa. W lipcu CERT Polska, działający w ramach NASK, uzyskał dostęp do modeli OpenAI za pośrednictwem programu Daybreak. Z ich pomocą zidentyfikował 6 luk w zabezpieczeniach systemu MikroTik RouterOS, w tym podatności umożliwiające przejęcie kontroli po ich połączeniu. Producent udostępnił poprawki, które – według CERT Polska – skutecznie zapobiegły zaobserwowanym atakom