– Liczba, skala, zaawansowanie, częstotliwość oraz wpływ incydentów stają się coraz większe i stanowią poważne zagrożenie dla funkcjonowania sieci i systemów informatycznych. W rezultacie incydenty mogą utrudniać prowadzenie działalności gospodarczej na rynku wewnętrznym, powodować straty finansowe, podważać zaufanie użytkowników oraz powodować poważne szkody dla gospodarki i społeczeństwa Unii – czytamy w preambule Dyrektywy NIS2, która w tym roku wejdzie do naszego prawa krajowego.
Nowe regulacje
Celem Dyrektywy NIS2 jest stworzenie ujednoliconego poziomu bezpieczeństwa na terytorium UE przede wszystkim w sektorach o kluczowym znaczeniu. NIS2 ustanawia jednolite ramy prawne dla utrzymania cyberbezpieczeństwa w 18 sektorach krytycznych, m.in. takich jak energia, w tym systemy produkcji, dystrybucji, ciepłownictwo i chłodnictwo, ropa naftowa, gaz, wodór, transport lotniczy, kolejowy, wodny i drogowy, infrastruktura bankowa i rynku finansowego, zdrowie, producenci produktów farmaceutycznych i wyrobów medycznych, woda pitna, ścieki, infrastruktura cyfrowa i inne. Państwa członkowskie dostały czas do 17 października 2024 r. na przystosowanie prawa krajowego do norm dyrektywy.
– To skomplikowany proces, poddawany konsultacjom, w wyniku których powstają kolejne projekty Ustawy NIS2. Jesteśmy już opóźnieni; termin na wdrożenie minął w październiku 2024, a potrwa to jeszcze kilka tygodni lub miesięcy – tłumaczy Marcin Kordacki, prezes spółki ICT2B, zajmującej się wspieraniem podmiotów w poprawie bezpieczeństwa złożonych środowisk IT. ICT2B wdraża rozwiązania technologiczne Fortinet i Microsoft we współpracy z Arrow Enterprise Computing Solutions – liderem globalnej dystrybucji IT.
Dyrektywa NIS2 podnosi poziom działań w krajach Unii na rzecz cyberbezpieczeństwa, wprowadzając, w porównaniu z NIS, szerszy zakres, bardziej precyzyjne zasady i silniejsze narzędzia kontroli działań. Regulacja zobowiązuje państwa członkowskie do wprowadzenia określonych standardów zarządzania ryzykiem i sprawozdawczości podmiotów z sektorów objętych regulacją. Obejmuje także polityki bezpieczeństwa łańcucha dostaw, zarządzania podatnością na zagrożenia oraz edukację i budowanie świadomości cyberbezpieczeństwa. Przy tym państwa członkowskie muszą ustanowić i regularnie aktualizować wykaz operatorów usług kluczowych.
Wobec zagrożeń
– Przyczyn wzrostu zainteresowania zagrożeniem cybernetycznym jest wiele: od świadomości ryzyka, przez wymagania prawne, po obawę przed karami finansowymi. Każda z nich jest dobra, jeśli otwiera dyskusję o cyberbezpieczeństwie. Ale to wzrost liczby ataków na sieci informatyczne organizacji jest przyczyną bezpośrednią. Każdy nagłośniony incydent trafia do wyobraźni osób odpowiedzialnych za ten obszar i może inicjować dyskusję o cyberbezpieczeństwie, analizę zagrożeń, a za nią projekty i w efekcie poprawę bezpieczeństwa – tłumaczy prezes ICT2B.
– Zwiększenie świadomości o odpowiedzialności podmiotów, ale także odpowiedzialności osobistej kierownictwa (wprowadzonej dyrektywą), rozbudza zainteresowanie tematyką. Powinniśmy pamiętać, że skutki wycieku danych mogą być niebagatelnie wyższe niż sankcje, które wynikają np. z NIS2 – dodaje.
Jak tłumaczy, osiąganie odpowiedniego poziomu zabezpieczenia to złożony proces wymagający ekspertyzy cyberbezpieczeństwa, czyli analizy zarówno w sferze technicznej, jak i formalnoprawnej, co pozwala wychwycić luki odporności firmy na ataki. Następny element to rekomendacje, które opisują zabezpieczenia w obu płaszczyznach. Niezbędna jest współpraca z prawnikiem, który pomaga ocenić zgodność procedur i procesów z normami prawnymi oraz zbudować politykę bezpieczeństwa zgodną z obowiązującym prawem.
Już wkrótce odbędzie się e-Breakfast: „Kompleksowe ujęcie bezpieczeństwa ICT/OT w odniesieniu do wymagań technicznych i formalno-prawnych”.
25 lutego 2025 r. zapraszamy na spotkanie, na którym zapoznasz się z autorskim podejściem ICT2B do cyberbezpieczeństwa. Będzie to nie tylko ujęcie teoretyczne. Pokażemy również, jak w praktyczny sposób, na bazie rozwiązań Fortinet i Microsoft, zbudować kompleksowe środowisko cybersecurity.
Zarejestruj się: https://secure-eugo.arrow.com/ICT2B_Fortinet_2025-02-25
Rozwiązania
Na co stawiają eksperci?
– Na podstawowe elementy bezpieczeństwa ICT/OT tj. zwiększenie świadomości pracowników w zakresie zagrożeń, poprzez szkolenia security awareness. Istotnym elementem jest również budowa kompleksowego środowiska cyberbezpieczeństwa z uwzględnieniem: skali, branży, kompetencji czy możliwości budżetowych organizacji. Nie ma uniwersalnych recept. Dostosowanie rozwiązań, procesów do specyfiki danej organizacji to nasze know-how. Istotne jest również wykorzystanie sprawdzonych rozwiązań technologicznych renomowanych producentów: Fortinet, Microsoft oraz kompetencji inżynierów, również we współpracy dystrybutorem rozwiązań ICT/OT Arrow – odpowiada prezes ICT2B.
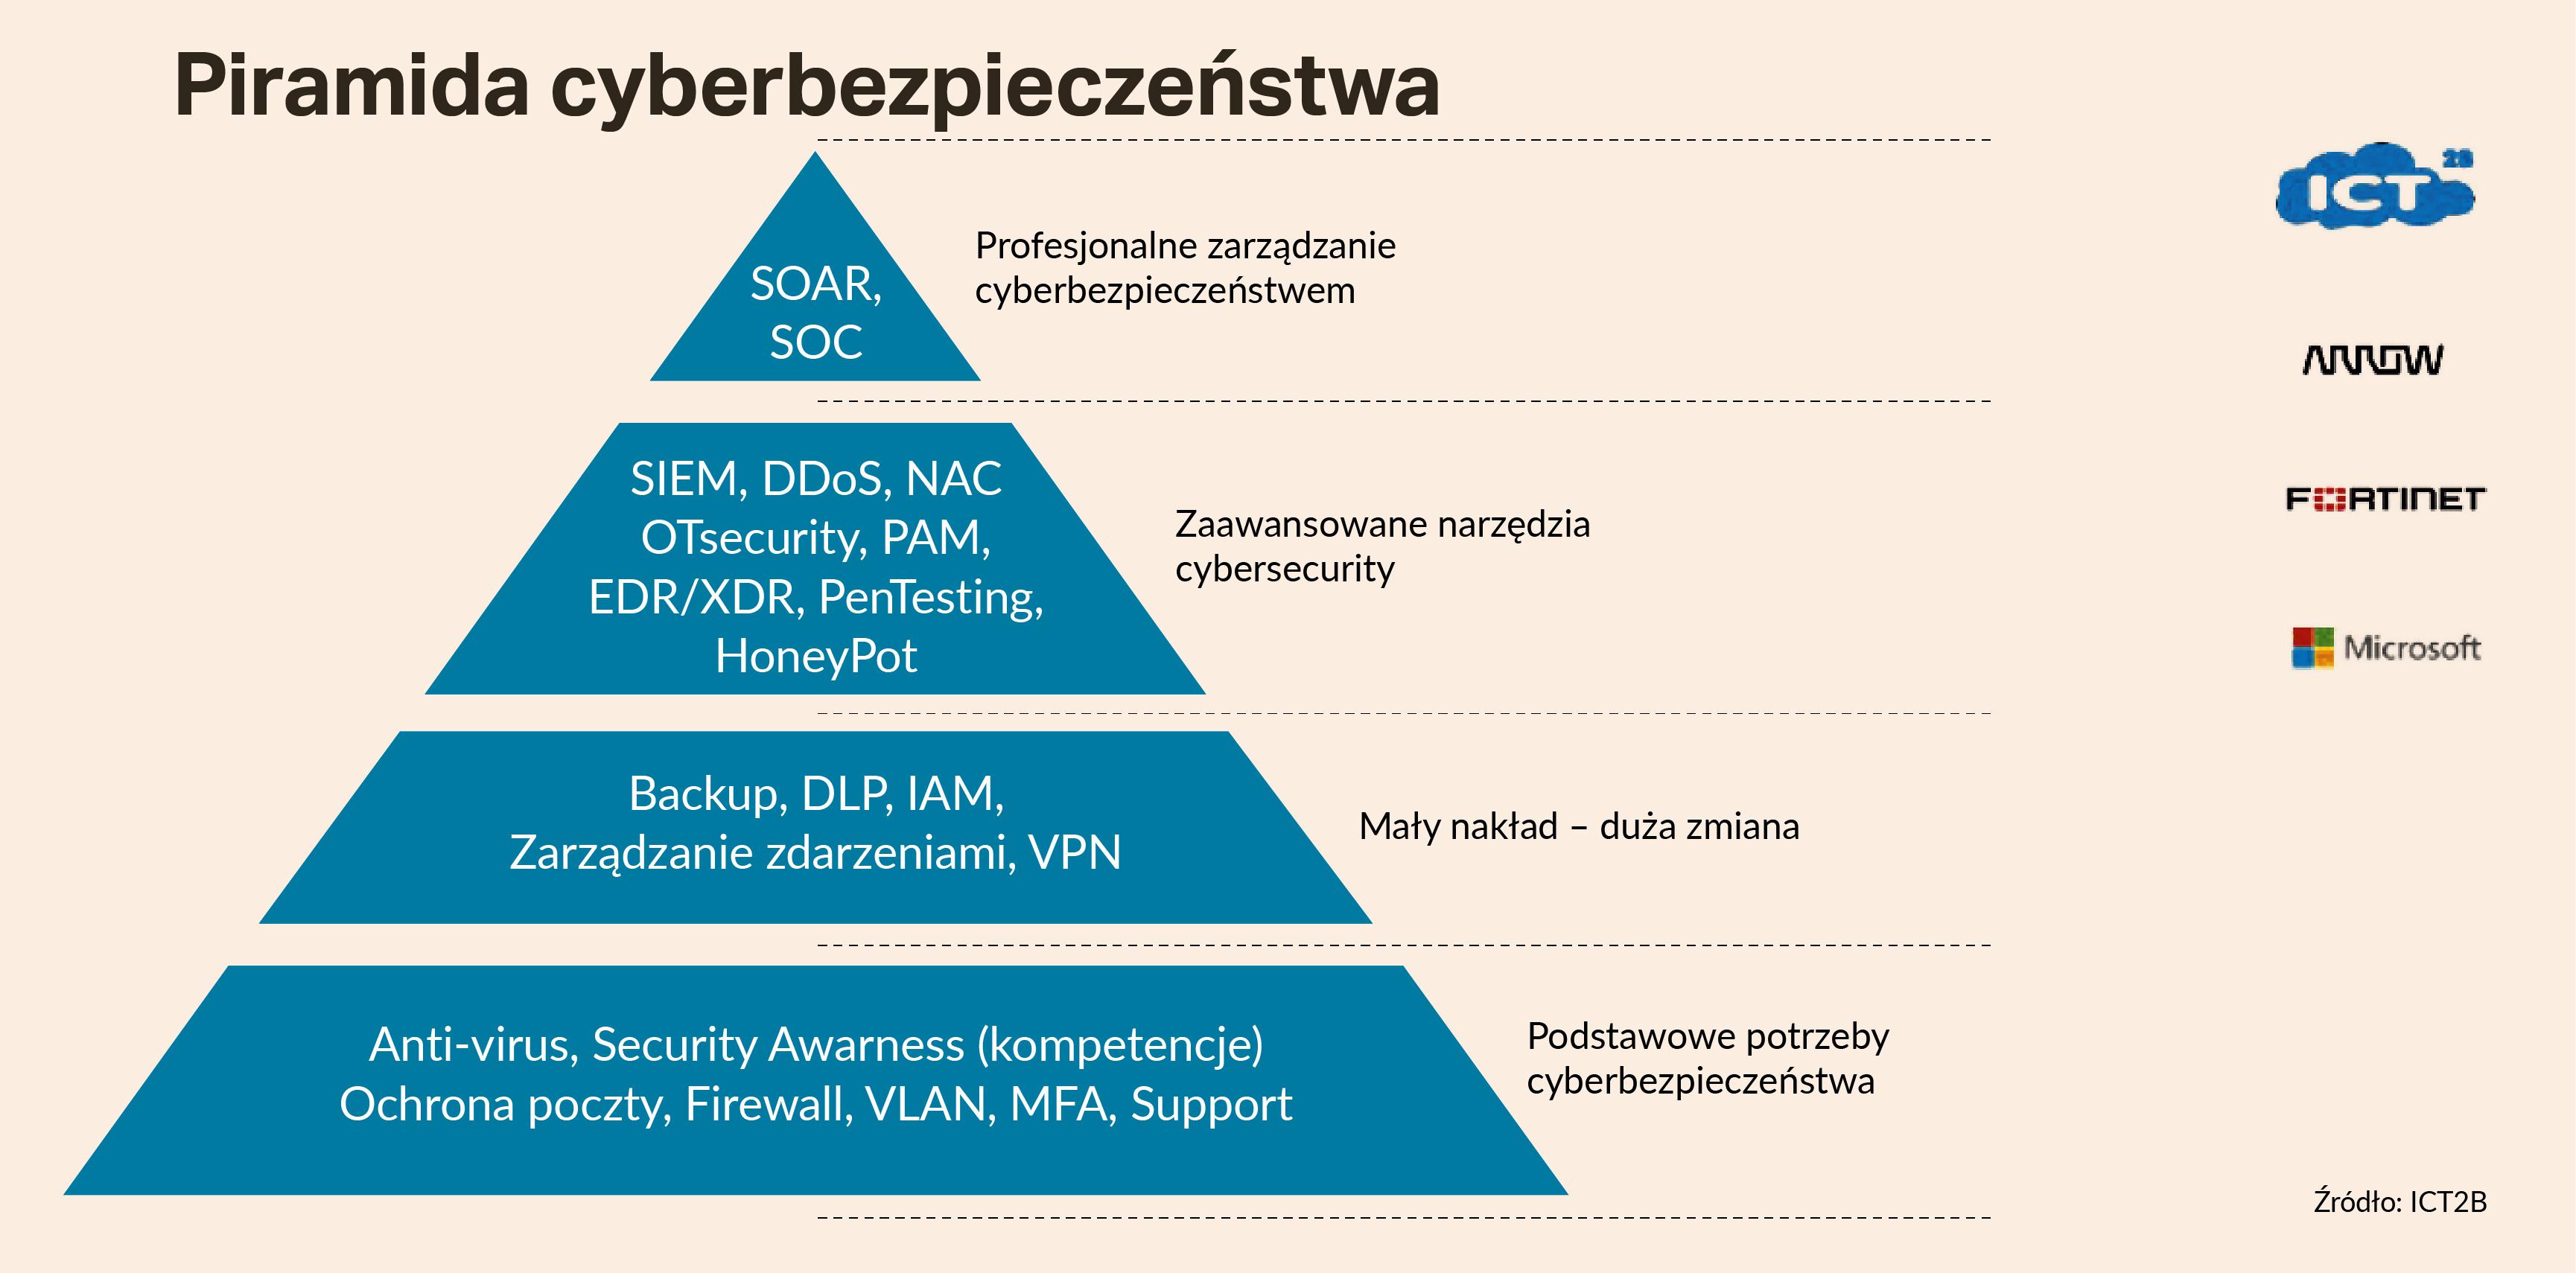
Firma działa na dwa sposoby – pierwszy czysto techniczny: firewalle, zabezpieczenia poczty, EDR po takie systemy jak SIEM i SOAR. Drugi rodzaj działania to ekspertyza cyberbezpieczeństwa.
– Cyberbezpieczeństwo to interdyscyplinarny obszar i trudno o ekspertów, którzy mają na tyle duże doświadczenie, aby sprawnie tym zarządzać. Dlatego stworzyliśmy piramidę cyberbezpieczeństwa, która stanowi zbiór rozwiązań zapewniających kompleksową ochronę – wymienia Kordacki. (Patrz rysunek).
Rekomendacje pozwalają stworzyć mapę budowy docelowego środowiska związanego z cyberbezpieczeństwem.
– Chociaż, słowo docelowy w odniesieniu do bezpieczeństwa ICT/ OT nie jest odpowiednie. Ze względu na zmieniające się środowisko i multidyscyplinarość tego obszaru trudno powiedzieć, że zrobiło się już wszystko. Powtarzając za Bruce’em Shneierem: Security is a process, not a product.